¿Qué pasaría si la web de tu empresa dejara de funcionar de repente? ¿O si un atacante consiguiera acceder a los datos de tus clientes a través de una vulnerabilidad que ni siquiera sabías que existía? Las consecuencias pueden ir desde la interrupción de servicios hasta la pérdida de información confidencial, con los costes económicos y el daño reputacional que esto supone.
Esta es la situación a la que se enfrentan las empresas tras la aparición de PHP2Shell, dos vulnerabilidades críticas en PHP que se hicieron públicas el 21 de octubre de 2026. Estos fallos permiten, bajo determinadas condiciones, ejecutar código malicioso en un servidor sin necesidad de conocer usuarios ni contraseñas. Además, se detectaron intentos de explotación antes de que estuvieran disponibles las correcciones oficiales.
Para los responsables de IT, la preocupación es inmediata: identificar qué servidores están afectados, aplicar las actualizaciones sin interrumpir la actividad y comprobar si se ha producido algún acceso no autorizado. El verdadero riesgo es descubrir demasiado tarde que un fallo de seguridad ha comprometido sistemas de los que depende el funcionamiento diario de la empresa.
Qué es PHP2Shell y por qué hay que tomárselo en serio
PHP está en muchísimos sitios: desde plataformas conocidas como WordPress, Drupal, Joomla o Magento hasta portales corporativos y aplicaciones hechas a medida. Es uno de los lenguajes más extendidos en el entorno web.
Los dos fallos que forman PHP2Shell se identifican como CVE-2026-109618 y CVE-2026-109619. Ambos tienen una puntuación de 9,2 sobre 10 en la escala de gravedad CVSS v4.0.
Ambos afectan a cómo PHP maneja la memoria y ciertos datos internos al procesar solicitudes. En configuraciones concretas, un atacante puede aprovecharlos para dar órdenes al servidor sin pasar por ninguna comprobación de identidad.
Lo que hace que el riesgo sea tan grande es que el fallo está en el propio núcleo de PHP. Una web puede tener todos sus complementos al día y seguir expuesta si el servidor usa una versión vulnerable. La amenaza cambia según la versión y la configuración, pero el alcance es amplio por lo extendida que está esta tecnología.
Los ataques empezaron antes de que se hiciera pública la alerta
Una de las cosas que más preocupa es lo rápido que se movió la actividad maliciosa. Según datos de Amazon Web Services, ya el 17 de octubre -cuatro días antes de la divulgación oficial- se registró tráfico relacionado con estos fallos.
El 21 de octubre el equipo de PHP publicó las versiones corregidas. Dos días después, avisó de un tercer problema, CVE-2026-115560, vinculado a la gestión de sesiones y explotable en circunstancias específicas.
Durante los ocho días posteriores a la publicación de las vulnerabilidades se registraron más de 2,3 millones de peticiones relacionadas con posibles intentos de explotación de PHP2Shell. Aunque no todas se tradujeron en ataques exitosos, la cifra refleja la rapidez con la que los ciberdelincuentes comenzaron a buscar servidores vulnerables.
Hoy en día, herramientas automatizadas localizan servidores vulnerables y lanzan intentos en muy poco tiempo. La inteligencia artificial puede facilitar algunas de estas tareas, aunque no se ha confirmado su uso concreto en estos casos. Para una empresa, el tiempo de reacción puede reducirse a unas horas.
Qué consecuencias puede tener para tu negocio
La mayoría de organizaciones usan aplicaciones web para trabajar: desde gestionar datos de clientes hasta conectar sistemas internos o atender al público. Si alguien toma el control de uno de estos servidores, el daño puede pasar de un sistema a otro.
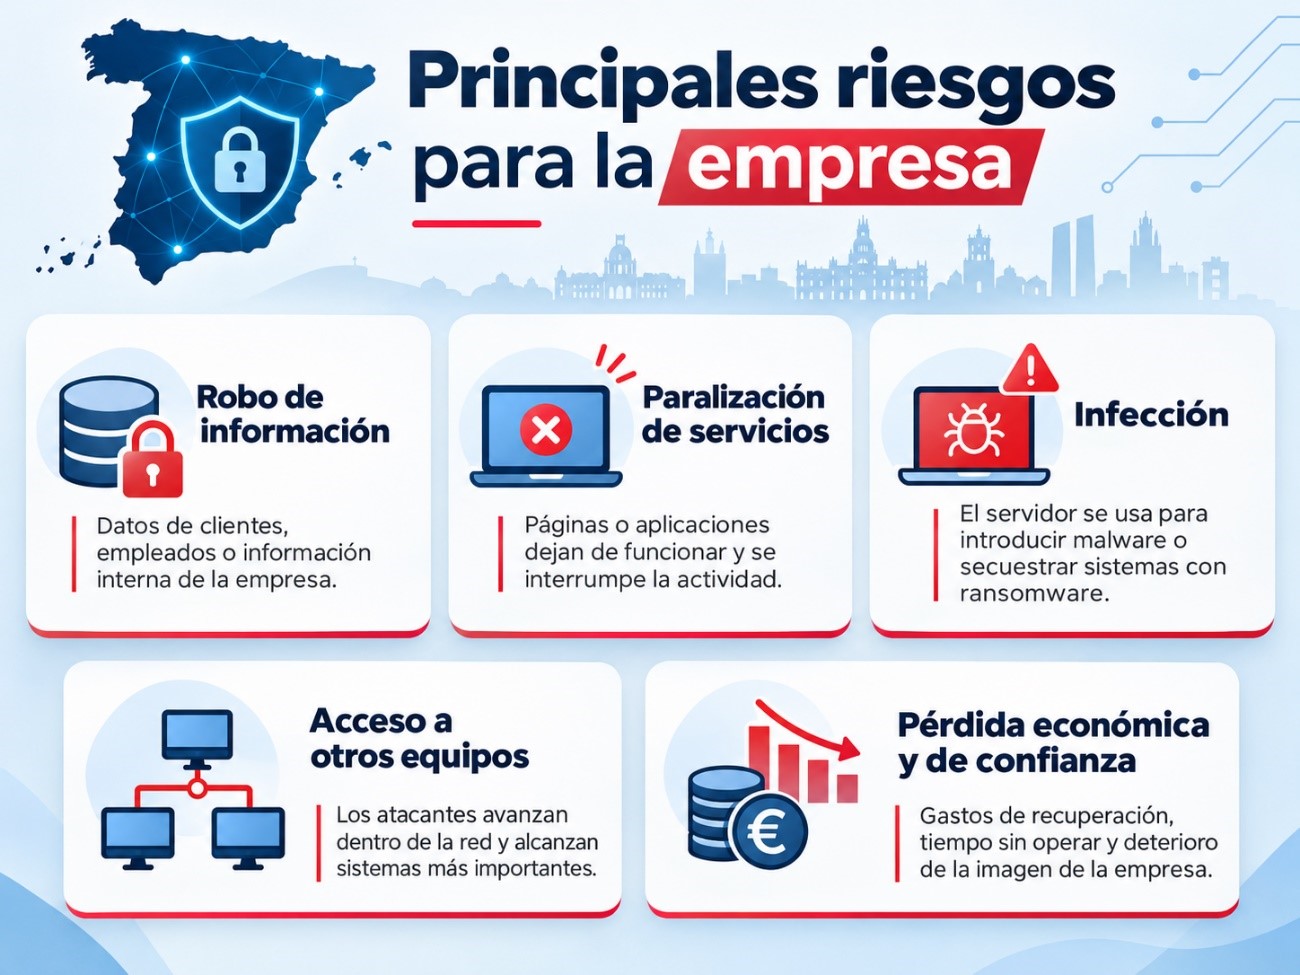
El problema se complica cuando las aplicaciones dependen de versiones de PHP que ya no reciben soporte. Actualizar exige probar que todo sigue funcionando bien, pero retrasarlo deja la puerta abierta más tiempo.
Pasos para proteger tus servidores y aplicaciones
El equipo de PHP publicó el 21 de octubre las versiones corregidas: 8.2.35, 8.3.36, 8.4.27 y 8.5.12. Las empresas que utilicen versiones sin soporte oficial deben revisar las opciones de actualización o planificar su migración.
Pero instalar los parches no siempre es suficiente. Antes conviene saber qué sistemas están afectados y comprobar que las actualizaciones no interfieran en su funcionamiento. Estas son las cinco medidas recomendadas para reducir la exposición a PHP2Shell.
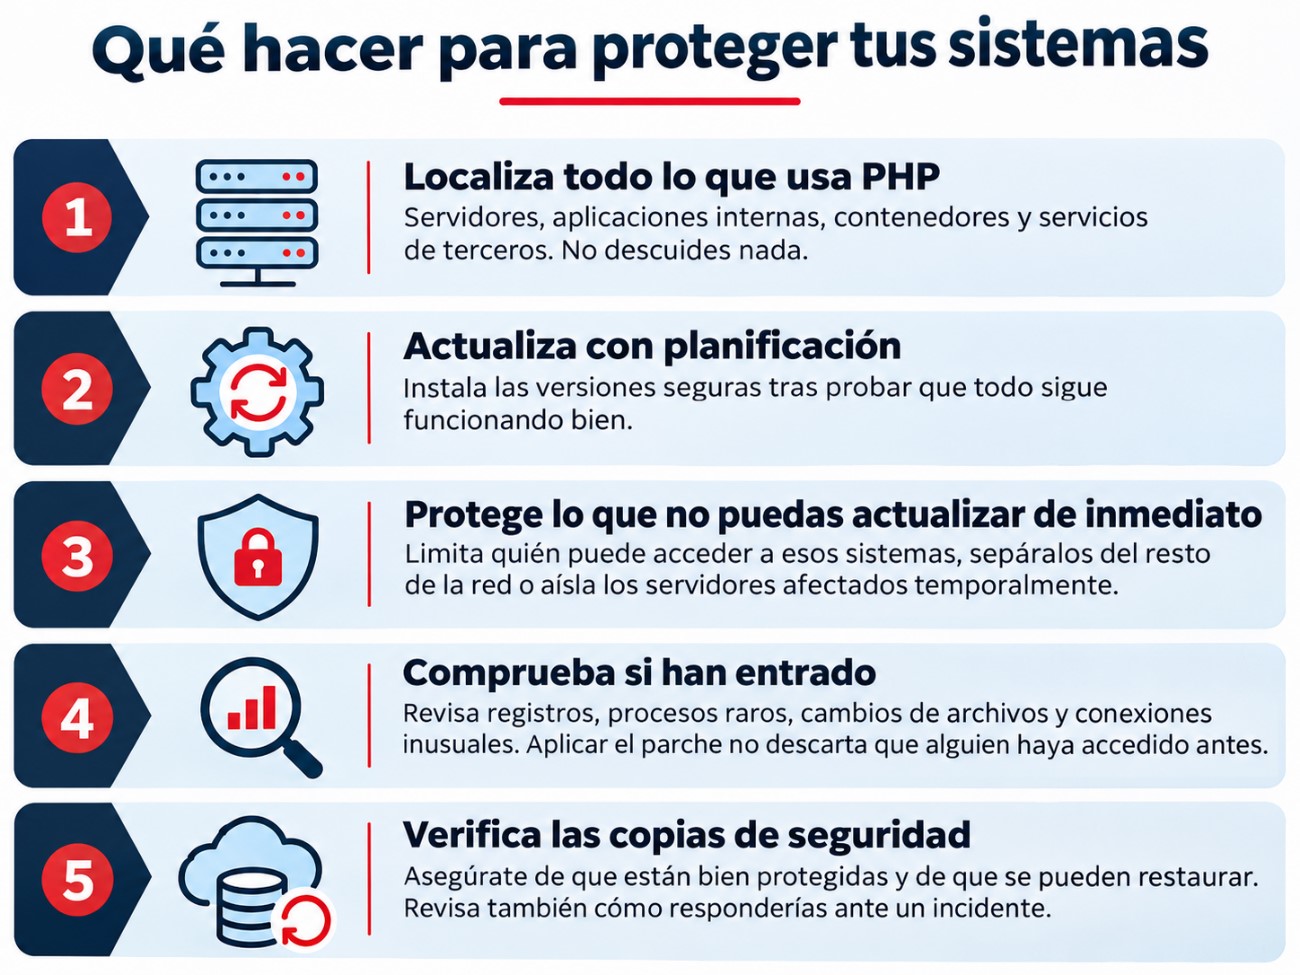
Una vez aplicadas las correcciones, es importante seguir vigilando los sistemas. Si un atacante consiguió acceder antes de la actualización, podría haber dejado archivos maliciosos o realizado cambios que pasen inadvertidos. Por eso, la monitorización continua y la capacidad de respuesta ante incidentes siguen siendo necesarias incluso después de corregir la vulnerabilidad.
Cómo te puede ayudar SCC
En SCC acompañamos a las empresas en la protección de su infraestructura tecnológica. Evaluamos la seguridad de los sistemas, identificamos lo que hay que corregir y diseñamos medidas de protección adaptadas a cada organización.
Nuestros servicios de ciberseguridad abarcan la gestión de vulnerabilidades, la monitorización continua de sistemas y la respuesta ante incidentes. A través de nuestros servicios gestionados y nuestro Centro de Operaciones de Seguridad (SOC), ayudamos a las empresas a detectar amenazas y actuar con rapidez para reducir su impacto.
También acompañamos a las organizaciones en la modernización de sus infraestructuras y en la protección frente a ataques de ransomware, con el objetivo de reducir los riesgos y mantener la continuidad del negocio.
¿Está tu empresa preparada?
Cuando aparece una vulnerabilidad como PHP2Shell, el tiempo de respuesta puede marcar la diferencia entre resolver una incidencia y sufrir una interrupción prolongada del servicio.
Saber qué sistemas están expuestos y disponer de los recursos necesarios para actuar permite reducir las consecuencias de un posible ataque.
¿Sabes si tus servidores y aplicaciones están correctamente protegidos? En SCC podemos ayudarte a revisar tu infraestructura, identificar posibles vulnerabilidades y aplicar las medidas necesarias para proteger tu negocio.
Contacta con SCC y habla con nuestros especialistas en ciberseguridad.